Почему банковские сайты и маркетплейсы требуют повторный вход после смены сети
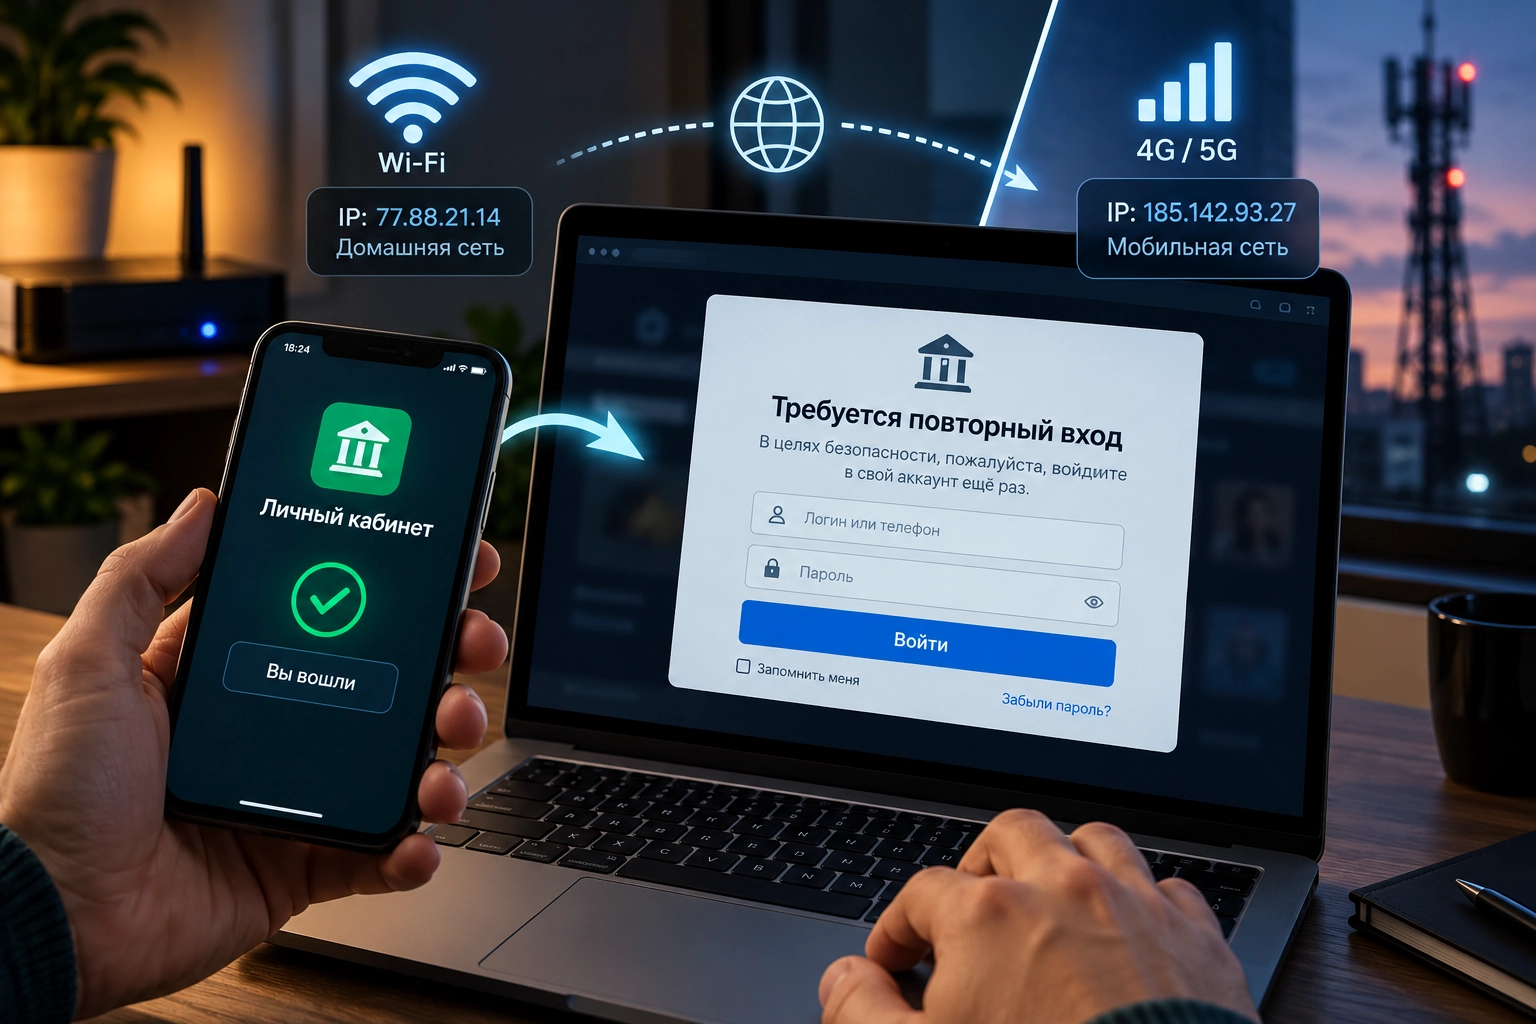
Иногда достаточно отключить домашний Wi-Fi и перейти на мобильный интернет, чтобы сайт банка или маркетплейса внезапно попросил авторизоваться заново. При этом еще несколько минут назад аккаунт был открыт, пароль никто не менял, а устройство осталось тем же.
Такое поведение обычно связано не с самой сменой Wi-Fi как таковой, а с тем, что для сайта меняется сетевой контекст пользователя.
Почему сайты просят войти заново после смены Wi-Fi или мобильной сети
Новый внешний IP, другая сеть, иной провайдер и дополнительные признаки могут увеличить оценку риска. После этого сервис сам решает, продолжать текущую сессию или запросить повторное подтверждение личности.
Почему сайт не спрашивает пароль на каждой странице
После успешного входа сервер создает сессию.
Браузер получает специальный идентификатор, который обычно хранится в cookie. Пока этот идентификатор считается действительным, сайт понимает, какой пользователь открывает следующую страницу.
Поэтому при переходе между разделами пароль вводить заново не приходится.
Сама сессия при этом имеет срок жизни и собственные правила безопасности. Она может завершиться по времени, после выхода из аккаунта, изменения важных параметров или события, которое сервис считает подозрительным.
Смена сети — лишь один из возможных факторов.
Что видит сайт после переключения сети
Для пользователя переход с Wi-Fi на мобильный интернет выглядит просто: один значок исчез, другой появился.
С точки зрения сервера могут измениться сразу несколько параметров.
Например, запросы начинают приходить:
- с другого публичного IP;
- из сети другого оператора;
- через другую автономную систему;
- из немного другой географической зоны;
- с иным сетевым маршрутом.
Один такой признак обычно не говорит о взломе.
Но если одновременно меняются несколько параметров, система может решить, что текущую сессию стоит проверить повторно.
IP — не «цифровой паспорт»
Распространенное объяснение звучит так: «сменился IP — сайт выбросил из аккаунта».
Это слишком упрощенная схема.
IP-адрес не является надежным идентификатором человека. Он может изменяться у одного и того же пользователя и, наоборот, использоваться сразу множеством абонентов.
Особенно это характерно для мобильных сетей и CGNAT.
Поэтому крупные сервисы обычно оценивают не один адрес, а совокупность сигналов.
В нее могут входить параметры устройства, браузера, история входов, характер действий, cookies и другие технические признаки.
Почему банки могут реагировать строже
Для обычного информационного сайта ошибка в определении пользователя не так критична.
Для банковского сервиса цена ошибки выше.
Через аккаунт могут выполняться операции с деньгами, платежными данными и персональной информацией. Поэтому защитная система может осторожнее относиться к резким изменениям условий входа.
После смены сети банк может:
- запросить повторный пароль;
- потребовать дополнительное подтверждение;
- попросить заново пройти второй фактор;
- ограничить чувствительную операцию;
- завершить текущую сессию.
Конкретная логика зависит от самого сервиса и его системы управления рисками.
Почему маркетплейс тоже может запросить авторизацию
Аккаунт магазина хранит больше данных, чем кажется.
В нем могут находиться:
- адреса доставки;
- история заказов;
- бонусный баланс;
- сохраненные способы оплаты;
- личные данные;
- активные заказы.
Поэтому крупные маркетплейсы также защищают сессии и реагируют на нетипичную активность.
Особенно внимательно система может относиться к действиям вроде изменения адреса, оформления дорогого заказа или работы с платежными данными.
Почему иногда сеть меняется, а сайт вообще ничего не замечает
Это тоже нормальный сценарий.
Если устройство, браузер и cookie остались прежними, а новая сеть не выглядит подозрительно, сервис может продолжить сессию без какого-либо вмешательства.
Поэтому нет правила, по которому переход с Wi-Fi на мобильный интернет обязательно должен приводить к выходу из аккаунта.
Два пользователя могут сделать одно и то же действие и получить разные результаты.
Даже один и тот же аккаунт сегодня продолжит работать, а завтра при похожем переходе попросит подтверждение.
Как влияет CGNAT
В мобильных сетях один публичный IP может использоваться множеством абонентов.
Для этого операторы применяют CGNAT.
Из-за такой архитектуры внешний адрес может меняться без участия пользователя, а одинаковый IP может одновременно встречаться у совершенно разных людей.
Это еще одна причина, по которой современные защитные системы не должны опираться только на IP.
Адрес полезен как дополнительный сигнал, но сам по себе мало что доказывает.
Геолокация по IP тоже приблизительная
Сайт может определить примерный регион подключения, но это не GPS.
IP-геолокация способна показывать соседний город, региональный узел оператора или другое местоположение, отличающееся от фактического.
Поэтому уведомление о входе «из другого города» не обязательно означает, что кто-то действительно находился там.
Гораздо важнее смотреть на совокупность признаков: время, устройство, браузер и действия в аккаунте.
Смена браузера иногда важнее смены сети
Предположим, пользователь одновременно переключился на мобильный интернет и открыл сайт в другом браузере.
В таком случае причина повторного входа может вообще не иметь отношения к сети.
В новом браузере отсутствует старая cookie-сессия, поэтому сервер просто не знает, что пользователь уже авторизован.
То же происходит после очистки cookies, работы в приватном режиме или удаления данных сайта.
Перед тем как винить смену IP, стоит убедиться, что сама сессия сохранилась в браузере.
Почему после смены сети может появиться цикл авторизации
Иногда пользователь вводит пароль, сайт принимает его, а затем снова отправляет на страницу входа.
Такой сценарий может быть связан с поврежденной cookie, конфликтом старой сессии или политикой безопасности самого сервиса.
Для проверки можно открыть сайт в приватном окне.
Если там вход проходит нормально, проблема, вероятно, находится в локальных данных браузера.
Вместо полной очистки всех cookies лучше удалить данные только конкретного сайта.
Как влияет изменение сетевого маршрута
Прокси, корпоративные шлюзы и защищенные туннели могут менять внешний IP и путь трафика.
Для сайта это выглядит примерно так же, как переход в другую сеть.
Например, если пользователь вошел в аккаунт через обычный домашний интернет, а затем подключил avoVPN, внешний адрес для сервера изменится.
Банк или маркетплейс может ничего не сделать, а может запросить повторное подтверждение.
Особенно это вероятно, если смена маршрута происходит прямо во время платежа или другой чувствительной операции.
Поэтому при работе с финансовыми сервисами удобнее выбрать способ подключения до авторизации и не менять его без необходимости посреди сессии.
Само защищенное соединение не является признаком угрозы
Важно не делать обратный вывод.
Использование avoVPN, корпоративного туннеля или прокси само по себе не означает подозрительную активность.
Сервис видит лишь изменение сетевых параметров и оценивает его вместе с другими признаками.
На практике важен контекст: то же устройство, привычный браузер, старая cookie и обычное поведение могут снизить уровень риска даже при новом IP.
Почему сайт может запрашивать вход слишком часто
Если повторная авторизация появляется несколько раз в день без явной причины, стоит проверить настройки устройства.
Возможные варианты:
- браузер автоматически удаляет cookies;
- включен приватный режим;
- сеть часто переключается между Wi-Fi и мобильными данными;
- приложение регулярно меняет маршрут;
- используется агрессивная защита браузера;
- сайт устанавливает короткий срок жизни сессии.
Если ситуация наблюдается только на одном ресурсе, причина может быть именно в его политике безопасности.
Если почти все сайты постоянно забывают вход, вероятнее проблема локальная.
Стоит ли отключать защитные функции браузера
Обычно нет.
Не нужно полностью отключать защиту cookies или конфиденциальности только ради того, чтобы сайт реже просил пароль.
Лучше сначала выяснить, какая настройка конкретно влияет на сессию.
Иногда достаточно разрешить сохранение данных для одного доверенного сайта.
Чем радикальнее изменение настроек, тем выше вероятность решить одну проблему и создать несколько новых.
Когда повторная авторизация — это нормально
Не стоит настораживаться только из-за того, что после смены сети сайт снова попросил пароль.
Такое поведение укладывается в нормальную логику защиты.
Особенно если:
- устройство то же;
- уведомлений о незнакомых входах нет;
- после подтверждения аккаунт работает нормально;
- неизвестных действий не появилось.
В этом случае дополнительная проверка чаще говорит о работе защитного механизма, а не об атаке.
Когда ситуацию уже стоит проверить внимательнее
Поводом для реакции является не сам повторный вход, а сопутствующие признаки.
Например:
- вход с незнакомого устройства;
- неожиданное подтверждение второго фактора;
- неизвестные заказы;
- изменение адреса доставки;
- смена контактной информации;
- операции, которые вы не выполняли;
- внезапно изменившийся пароль.
В такой ситуации лучше открыть сервис напрямую через официальное приложение или сохраненный адрес, а не через ссылку из сообщения.
После этого проверьте активные сессии и историю действий.
Не доверяйте ссылке только потому, что сообщение выглядит правдоподобно
Мошенники хорошо знают, что пользователи привыкли к уведомлениям о новых входах.
Поэтому фишинговое сообщение может выглядеть как обычное предупреждение:
«Обнаружена новая сеть. Подтвердите аккаунт».
Если вы получили такое письмо или SMS, не обязательно переходить по предложенной ссылке.
Безопаснее самостоятельно открыть официальный сайт или приложение и проверить состояние аккаунта там.
Особенно подозрительны сообщения, которые требуют срочно ввести пароль, код из SMS или данные карты.
Как уменьшить количество лишних проверок
Полностью убирать повторную авторизацию не нужно — она полезна.
Но снизить число случайных срабатываний можно.
Во время чувствительных операций лучше не переключаться между Wi-Fi и мобильной сетью без необходимости.
Если используется avoVPN для Windows или на телефоне Android, логичнее подключить его заранее, а затем уже входить в аккаунт.
Не очищайте cookies постоянно и не используйте приватный режим там, где нужна длительная сессия.
Также стоит включить многофакторную аутентификацию. Тогда даже при принудительном завершении сессии повторный вход остается защищенным дополнительным фактором.
Что важно запомнить
После смены сети сайт действительно начинает видеть вас немного иначе.
Может измениться внешний IP, оператор, примерное местоположение и сетевой маршрут.
Но это не означает, что новый адрес автоматически приводит к выходу из аккаунта.
Современная система защиты обычно оценивает сразу несколько признаков и уже по их сочетанию решает, доверять текущей сессии или запросить подтверждение.
Поэтому повторная авторизация после перехода между Wi-Fi и мобильным интернетом чаще всего является нормальной мерой безопасности.
Насторожиться стоит не из-за самого запроса пароля, а если вместе с ним появляются незнакомые устройства, неизвестные операции или другие действия, которые вы не совершали.